
A kilépő munkavállaló nemcsak HR- és bérszámfejtési feladat. Adatvédelmi és kiberbiztonsági szempontból azt is rendezni kell, hogy mi történik az e-mail-fiókkal, céges eszközökkel, megmaradt hozzáféréssel, CRM-belépéssel, belső dokumentumokkal és ügyféladatokkal. Ez GDPR kockázatot jelent.
Könnyen elképzelhető, a nap, mint nap előforduló sztori:
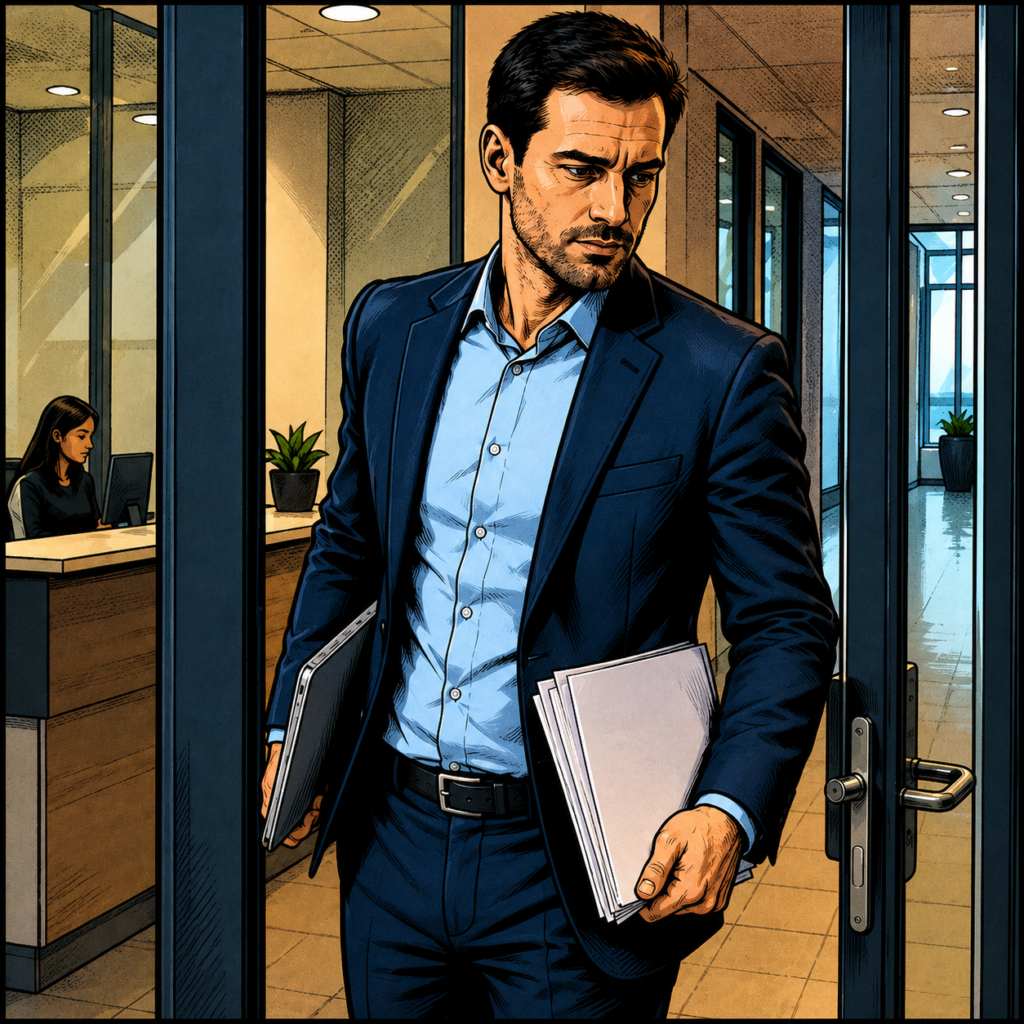
Egy KKV-nál kilép egy munkavállaló.
Megvan az utolsó munkanap.
Elkészülnek a kilépő papírok.
Visszaadja a laptopot.
Leadja a belépőkártyát.
A bérszámfejtés lezárja a jogviszonyt.
A vezető pedig megkönnyebbül:
Gondolhatnánk, hogy: „Rendben, ezt elintéztük.”
De GDPR szempontból a történet itt még nem ér véget.
Mert a valódi kérdések sokszor csak ezután jönnek.
- Mi történik a céges e-mail-fiókkal?
- Ki fér hozzá a levelezéshez?
- Meddig tárolják az e-maileket?
- Mi lesz a volt munkavállaló nevére létrehozott felhőfiókkal?
- Megszűnt a CRM-hozzáférése?
- Van még hozzáférése a hírlevélküldő rendszerhez?
- Lezárták a Google Drive, Microsoft 365, Dropbox, Slack, Trello, Asana vagy más rendszer hozzáféréseit?
- Mi történik a laptopon, telefonon, pendrive-on, saját eszközön maradt adatokkal?
A kilépő munkavállaló kezelhetett ügyféladatokat, munkavállalói adatokat, szerződéseket, ajánlatokat, panaszokat, üzleti titkokat vagy belső dokumentumokat.
Ezért a kilépési folyamat nem pusztán adminisztráció.
Adatvédelmi kontrollpont is.
Az adatvédelem, ezen belül a GDPR szempontjából ilyenkor több alapelv is előtérbe kerül.
A GDPR 5. cikke tartalmazza az adatkezelési alapelveket, köztük a jogszerűség, tisztességes eljárás és átláthatóság elvét, a célhoz kötöttséget, az adattakarékosságot, a korlátozott tárolhatóságot, az integritás és bizalmas jelleg követelményét, valamint az elszámoltathatóságot.
A GDPR 32. cikke az adatbiztonság követelményét rögzíti. Ez a kilépő munkavállalók esetében különösen gyakorlati kérdés: hozzáférések megszüntetése, jogosultságok felülvizsgálata, eszközök visszavétele, adatok védelme, jogosulatlan hozzáférés megelőzése.
Sok KKV-nál nem az a fő baj, hogy nincs semmilyen szabály. Hanem az, hogy a szabály nem követi a valós működést.
Papíron van kilépési folyamat.
A gyakorlatban viszont:
- az e-mail-fiók még hónapokig aktív;
- a volt munkavállaló továbbra is benne van egy közös felhőmappában;
- a CRM-hozzáférést senki nem kapcsolja ki;
- a marketingrendszerben megmarad az adminjoga;
- a laptop visszakerül, de az adattartalom átvizsgálása nincs szabályozva;
- a saját telefonon használt céges levelezésről senki nem gondoskodik;
- az ügyfélkommunikáció átadása nem dokumentált.
Ez nemcsak adatvédelmi kockázat. Üzleti és kiberbiztonsági kockázat is.
Egy megmaradt hozzáférésből lehet adatvédelmi incidens.
Egy rosszul kezelt e-mail-fiókból lehet érintetti jogsértés.
Egy szabályozatlan levelezés-ellenőrzésből lehet munkahelyi adatkezelési probléma.
Egy nem dokumentált kilépési folyamatból pedig utólag nehéz bizonyítani, hogy a cég megfelelően járt el.
Különösen érzékeny kérdés a volt munkavállaló céges e-mail-fiókja.
A munkáltatónak lehet jogos üzleti érdeke bizonyos céges levelezések megőrzésére, például folyamatban lévő ügyek, szerződések, ügyfélkapcsolatok vagy jogi igények miatt.
De ez nem jelenti azt, hogy korlátlanul, cél nélkül, átláthatatlanul lehet kezelni a volt munkavállaló e-mail-fiókjának tartalmát.
Ilyenkor vizsgálni kell:
- mi az adatkezelés célja;
- mi a jogalap;
- milyen adatokat kell megőrizni;
- meddig indokolt a megőrzés;
- ki férhet hozzá;
- hogyan történik a keresés vagy archiválás;
- kapott-e erről megfelelő tájékoztatást a munkavállaló;
- hogyan védik a magánjellegű kommunikációt.
A NAIH munkahelyi adatkezelési döntései között szerepel volt munkavállaló e-mail-fiókjai archivált tartalmának tárolásával és azokban történő dokumentumkereséssel kapcsolatos ügy is, ami jól mutatja, hogy a kilépő munkavállaló adatainak kezelése nem elméleti kérdés. (NAIH példa: NAIH/2019/51/11.)
A másik kritikus terület a jogosultságkezelés.
Sok vállalkozásnál a rendszerek fokozatosan épülnek fel.
- Először van céges e-mail.
- Aztán CRM.
- Utána hírlevélküldő.
- Jöhet az online számlázó.
- Legyen projektmenedzsment rendszer.
- Fontos a felhőtárhely.
- Végre legyenek AI-eszközök.
- A munkavállaló ezekhez hozzáférést kap.
De amikor kilép, nincs egységes lista arról, hogy pontosan honnan kell törölni vagy letiltani.
Ilyenkor maradnak „árva hozzáférések”.
Ezek adatvédelmi szempontból azért veszélyesek, mert a vállalkozás elveszítheti az ellenőrzést afelett, hogy ki fér hozzá személyes adatokhoz.
A GDPR 5. cikk (2) bekezdése szerinti elszámoltathatóság miatt az adatkezelőnek nemcsak meg kell felelnie az adatkezelési elveknek, hanem képesnek is kell lennie igazolni ezt. Egy kilépési folyamatnál ez azt jelenti: jó, ha dokumentálható, mikor, ki és milyen hozzáférést szüntetett meg.
A GDPR24 szemléletében ezért a munkavállalói kilépés nem „HR-papírmunka”.
Hanem adatvédelmi folyamat.
A GDPR24 nemcsak elkészíti az adott vállalkozás tevékenységére szabott GDPR-dokumentációt, hanem éves szolgáltatás keretében folyamatosan frissen is tartja azt.
Ez azért fontos, mert egy KKV működése állandóan változik:
- új szoftverek jelennek meg;
- új felhőszolgáltatások kerülnek be;
- új munkakörök keletkeznek;
- új hozzáférési szintek alakulnak ki;
- új AI-eszközöket kezdenek használni;
- új adatfeldolgozók kapcsolódnak be.
Ha a GDPR-dokumentáció nem követi ezeket, akkor a kilépési folyamat is könnyen elavul.
A kérdés tehát nem az:
„Leadta-e a kilépő munkavállaló a laptopot?”
Hanem az:
„Biztosan megszűnt minden olyan hozzáférése, amely személyes adatokhoz vezethet?”
Jogi háttér röviden
A munkavállalói adatkezelésre is alkalmazni kell a GDPR alapelveit. A GDPR 5. cikke szerint az adatkezelésnek többek között jogszerűnek, tisztességesnek, átláthatónak, célhoz kötöttnek, adattakarékosnak és biztonságosnak kell lennie, az adatkezelőnek pedig képesnek kell lennie a megfelelés igazolására.
A GDPR 6. cikke alapján minden személyesadat-kezeléshez megfelelő jogalap szükséges. Kilépő munkavállaló esetén ilyen kérdés lehet például a céges e-mail-fiók kezelése, a munkaeszközön tárolt adatok átvizsgálása, a hozzáférési naplók megőrzése vagy az ügyfélkapcsolati adatok átadása.
A GDPR 13. cikke alapján a munkavállalókat megfelelően tájékoztatni kell az őket érintő adatkezelésekről. Ez a kilépési folyamatra, a céges eszközök használatára, az e-mail-fiókok kezelésére és a hozzáférések megszüntetésére is kiterjedhet.
A GDPR 32. cikke az adatbiztonság követelményét tartalmazza. Kilépő munkavállalóknál ez különösen a hozzáférések megszüntetését, a jogosultságkezelést, az eszközök visszavételét, az adatvesztés megelőzését és a jogosulatlan hozzáférés kizárását érinti.
Gyakorlati KKV példa
Egy 16 fős szolgáltató cég értékesítője kilép.
A munkavállaló visszaadja a laptopot, de a CRM-hozzáférése még aktív marad.
A céges e-mail-fiókját nem zárják le, csak átirányítják.
A közös felhőmappában továbbra is szerepel a privát Gmail-címe, mert korábban onnan is dolgozott.
A hírlevélküldő rendszerben admin jogosultsága van.
A vezető minderről nem tud.
Két hónappal később egy ügyfél jelzi, hogy a volt munkavállaló még mindig ismer bizonyos ügyféladatokat és folyamatban lévő ajánlatokat.
Ilyenkor már nem csak HR-problémáról van szó.
Felmerülhet:
- jogosulatlan hozzáférés;
- adatvédelmi incidens;
- hiányos jogosultságkezelés;
- elavult belső szabályzat;
- nem megfelelő dokumentálás;
- hiányos elszámoltathatóság.
Egy jól kialakított GDPR-rendszerben a kilépési folyamat része lenne a hozzáférések tételes ellenőrzése és dokumentált megszüntetése.
Mi ilyenkor az első vezetői teendő?
Ellenőrizze, hogy a vállalkozásában a kilépő munkavállalók hozzáféréseinek megszüntetése dokumentált és adatvédelmi szempontból is rendezett-e.
A GDPR24 elkészíti az adott cég tevékenységére szabott GDPR-dokumentációt, majd éves szolgáltatás keretében folyamatosan frissen tartja azt – a munkavállalói adatkezelési és jogosultságkezelési folyamatokat is beleértve.
GYIK (válaszokkal)
Mit kell tenni a kilépő munkavállaló hozzáféréseivel?
A kilépő munkavállaló minden olyan hozzáférését meg kell szüntetni vagy megfelelően kezelni kell, amely személyes adatokhoz, üzleti adatokhoz vagy belső rendszerekhez vezethet. Ide tartozhat a céges e-mail, CRM, felhőtárhely, hírlevélküldő rendszer, projektkezelő, online számlázó, belső dokumentumtár és céges eszközök hozzáférése.
GDPR-kérdés a kilépő munkavállaló e-mail-fiókja?
Igen, GDPR-kérdés. A céges e-mail-fiók személyes adatokat, ügyféladatokat és akár magánjellegű kommunikációt is tartalmazhat. Ezért szabályozni kell, mi történik a fiókkal a munkaviszony megszűnésekor, ki férhet hozzá, milyen célból és mennyi ideig.
Megnézheti a munkáltató a volt munkavállaló céges e-mailjeit?
Csak megfelelő cél, jogalap, tájékoztatás és arányosság mellett. A gyakorlatban ez azt jelenti, hogy a kilépéskori elszámolások keretében a munkavállalót fel kell szólítani az általa használt e-mail áttekintésére: az abban található magánjellegű információkl levelezések törlésére. Erre időt kell biztosítani részére. Ezek után a munkavállló által visszaadott eszközt tovább használhatja és szükség (előre rögzített folymatot) mentén ellenőrizheti is a munkaadó. Ekkor magánjellegű kommunikáció már nincs a memóriában, hiszen azt a kilépő kolléga jogszerűen, (munkaadói felszólításra, a kilépési folyamat keretében) törölte.
Miért kockázatos a megmaradt CRM-hozzáférés?
Azért, mert a CRM rendszer jellemzően ügyféladatokat, kapcsolattartási adatokat, ajánlatokat, szerződéses információkat és kommunikációs előzményeket tartalmaz. Ha egy volt munkavállaló hozzáférése aktív marad, az jogosulatlan hozzáférést, üzleti veszteséget és akár adatvédelmi incidenst is eredményezhet.
Milyen GDPR-cikkek kapcsolódnak a kilépő munkavállaló kezeléséhez?
Különösen fontos lehet a GDPR 5. cikke az adatkezelési alapelvekről, a GDPR 6. cikke a jogalapról, a GDPR 13. cikke az érintetti tájékoztatásról, a GDPR 32. cikke az adatbiztonságról, valamint incidens esetén a GDPR 33. és 34. cikke is.
Kell dokumentálni a hozzáférések megszüntetését?
A GDPR24 (ezen belül dr. Olajos József adatvédelmi és kiberbiztonsági szakjogász) szakmai álláspontja szerint igen. Az elszámoltathatóság miatt a vállalkozásnak bizonyítani kell tudnia, hogy megfelelően kezelte a személyes adatokhoz való hozzáféréseket. Célszerű kilépési ellenőrzőlistát használni, amely tartalmazza a rendszerek és eszközök tételes lezárását. Mindezt megkönnyíti egy előre rögzített kilépési folyamat, ami ezt a feladatot is tartalmazza (ki, mikor, hogyan kell, hogy elvégezze).
Mi legyen a céges laptopon lévő adatokkal kilépéskor?
A céges laptop visszavételekor szabályozott módon kell kezelni az azon található adatokat. Vizsgálni kell, hogy vannak-e rajta ügyféladatok, munkadokumentumok, személyes adatok, magánjellegű tartalmak, illetve hogyan történik az adatok mentése, átadása, törlése vagy archiválása.
Mi a probléma a saját eszköz használatával?
Ha a munkavállaló saját telefonon vagy saját laptopon is kezelt céges adatokat, kilépéskor sokkal nehezebb ellenőrizni, hogy ezek az adatok valóban törlésre kerültek-e, és nincs-e további hozzáférés. Ezért a saját eszköz használatát előre kell szabályozni. Saját szakmai álláspontunk szerint ez egy eleve nagyon rossz megoldás. E helyett legyen fontos a munkaadónak, hogy a munkavállaló a cég eszközeit használja a munkája során. A magánjellegű és a céginformációk ne keveredjenek. A munkaadónak legyen erre anyago forrása és minden esetben oldja meg.
Lehet adatvédelmi incidens egy megmaradt hozzáférésből?
Igen. Ha a volt munkavállaló a munkaviszony megszűnése után is hozzáfér személyes adatokhoz, az jogosulatlan hozzáférésnek minősülhet, és bizonyos esetekben adatvédelmi incidens bejelentési vagy dokumentálási kötelezettséget is felvethet.
Kell külön kilépési GDPR-folyamat KKV-knak?
A GDPR nem ír elő külön „kilépési GDPR-folyamat” nevű dokumentumot, de a vállalkozásnak biztosítania kell a személyes adatok védelmét, a hozzáférések megfelelő kezelését és az adatbiztonságot. Ezért KKV-knál is célszerű egyszerű, dokumentált kilépési ellenőrzőlistát alkalmazni. A GDPR24 szakmai álláspontja az, hogy ilyenre minden KKV esetében fel kell készülni, ki kell alakítani ehhez a cég saját folyamatait.