
Egy rossz címre küldött e-mail, elveszett laptop, feltört postafiók vagy jogosulatlan hozzáférés is adatvédelmi incidens lehet. A legnagyobb probléma sok KKV-nál nem maga az incidens, hanem az, hogy nincs előre kialakított eljárás arra, mit kell ilyenkor tenni.
Tapasztalatból tudjuk, hogy ezek bármelyik KKV-nál megtörténhetnek:
Egy munkatárs rossz címzettnek küld el egy ügyféllistát.
Egy laptop eltűnik az autóból.
Egy e-mail-fiókot feltörnek.
Egy volt munkavállalónak még mindig van hozzáférése a céges rendszerhez.
Egy ügyfél jelzi, hogy más személy adatait kapta meg.
Ilyenkor általában nem az az első mondat, hogy: „Indítsuk el az adatvédelmi incidenskezelési folyamatot!”
Hanem inkább ez:
„Ez most baj?”
„Kell ezzel kezdeni valamit a GDPR szerint?”
És itt kezdődik a valódi kockázat.
Mert adatvédelmi incidens esetén az idő nagyon fontos tényező.
A GDPR alapján adatvédelmi incidensnek minősülhet a biztonság olyan sérülése, amely a továbbított, tárolt vagy más módon kezelt személyes adatok véletlen vagy jogellenes megsemmisítését, elvesztését, megváltoztatását, jogosulatlan közlését vagy az azokhoz való jogosulatlan hozzáférést eredményezi.
Ez lehet látványos kibertámadás. De lehet egy hétköznapi emberi hiba is.
Például ezek bármelyike megavalósíthatja:
- rossz címre küldött e-mail;
- elveszett pendrive;
- ellopott laptop;
- jogosulatlanul továbbított ügyféladat;
- feltört e-mail-fiók;
- hibás jogosultsági beállítás;
- nyilvánosan elérhetővé vált dokumentum;
- volt munkavállaló megmaradt hozzáférése;
- tévesen kiküldött béradat;
- rosszul beállított felhőmappa.
A KKV-k jelentős részénél nem az a fő probléma, hogy soha nem történik hiba. Hiszen hiba minden szervezetnél történhet.
A fő kérdés az, hogy a cég tudja-e, mit kell tennie, amikor a hiba megtörténik.
Kihez kell fordulni?
Ki értékeli az incidenst?
Ki gyűjti össze az információkat?
Mikor kell bevonni adatvédelmi szakértőt?
Mikor kell bejelenteni a NAIH felé?
Mikor kell tájékoztatni az érintetteket?
Mit kell dokumentálni akkor is, ha végül nincs bejelentési kötelezettség?
A GDPR szemlélete szerint az incidenskezelés nem improvizáció.
Nem elég utólag kapkodni.
Előre kell tudni, hogy mi a belső eljárás.
A legnagyobb kockázat sokszor nem az, hogy megtörtént egy incidens.
Hanem az, hogy a cég későn ismeri fel.
Későn értékeli.
Későn dokumentálja.
Későn jelenti be.
Vagy egyáltalán nem tudja bizonyítani, hogy megfelelően kezelte.
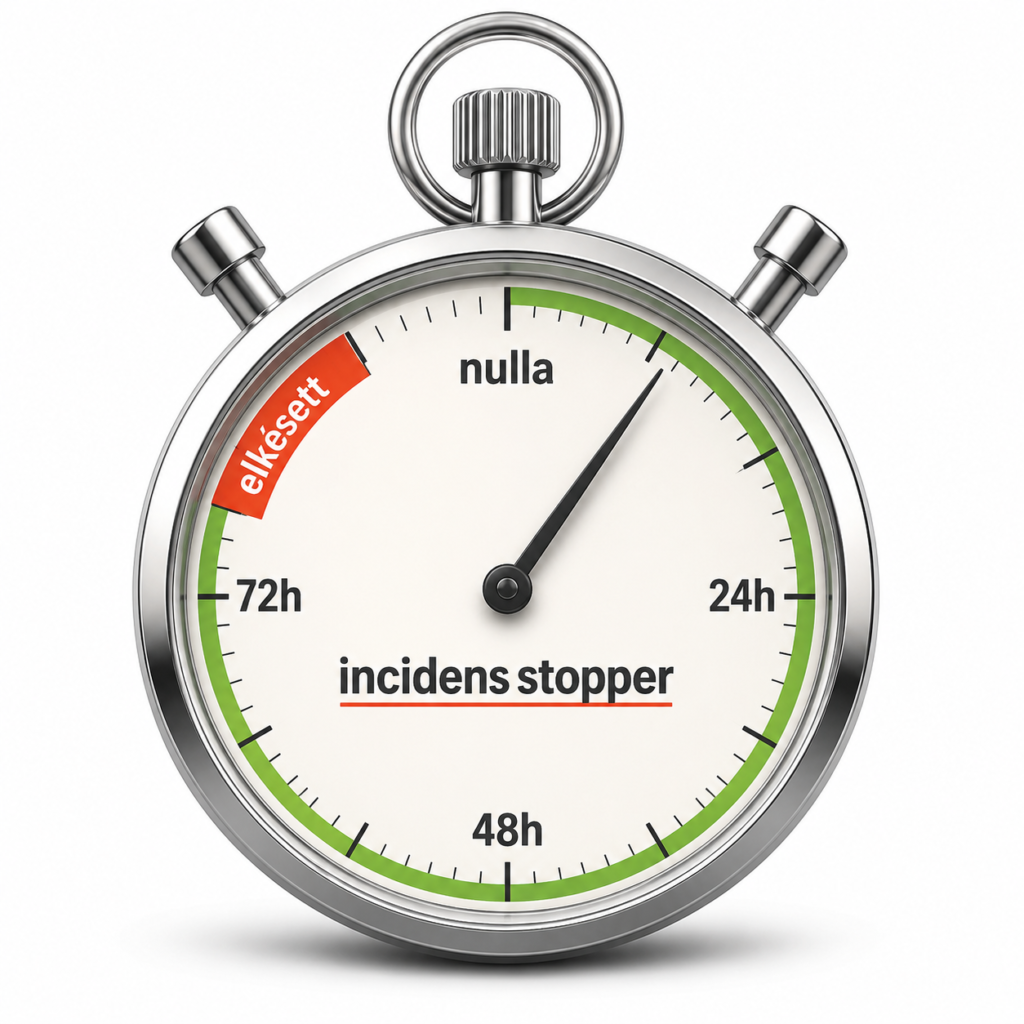
A GDPR 33. cikke alapján az adatkezelőnek az adatvédelmi incidenst indokolatlan késedelem nélkül, és ha lehetséges, legkésőbb 72 órával azután kell bejelentenie a felügyeleti hatóságnak, hogy az incidens a tudomására jutott, kivéve, ha az incidens valószínűsíthetően nem jár kockázattal a természetes személyek jogaira és szabadságaira nézve. A NAIH tájékoztatása szerint a bejelentésnél a GDPR 33. cikk (3) bekezdése szerinti minimális tartalmi elemekre is figyelemmel kell lenni.
Ezért nem mindegy, hogy a cégnek van-e incidenskezelési rendje.
Egy jó incidenskezelési rend nem ijesztgetés, hanem üzleti biztonsági eszköz.
Segít abban, hogy egy váratlan helyzetben ne pánik legyen, hanem folyamat.
Ne találgatás legyen, hanem értékelés.
Ne „majd valaki megnézi” legyen, hanem kijelölt felelős.
Ne utólagos magyarázkodás legyen, hanem dokumentált döntés.
A GDPR24 szolgáltatása pontosan ezért nem áll meg a dokumentáció elkészítésénél.
Egy KKV működése változik.
Új rendszerek jelennek meg.
Új kollégák kapnak hozzáférést.
Új adatfeldolgozók kapcsolódnak be.
AI-eszközök kerülnek a napi működésbe.
Ezek mind növelhetik vagy megváltoztathatják az adatvédelmi kockázatokat.
Ezért a GDPR-dokumentációt és az incidenskezelési folyamatokat is időről időre felül kell vizsgálni.
A GDPR24 elkészíti a vállalkozás tevékenységére szabott GDPR-dokumentációt, majd éves szolgáltatás keretében folyamatosan frissen tartja azt. Ezt a szolgáltatásunkat mi a „GDPR Biztonság365” néven mutatjuk be a weboldalunkon.
Mert adatvédelmi incidens esetén nem az a legfontosabb kérdés, hogy van-e egy dokumentum a mappában.
Hanem az:
„Tudja-e a cég, mit kell tennie az első 24 órában?”
Jogi háttér röviden
A GDPR 4. cikk 12. pontja határozza meg az adatvédelmi incidens fogalmát. Ide tartozhat a személyes adatok véletlen vagy jogellenes megsemmisítése, elvesztése, megváltoztatása, jogosulatlan közlése vagy az azokhoz való jogosulatlan hozzáférés.
A GDPR 33. cikke az adatvédelmi incidens felügyeleti hatóságnak történő bejelentéséről rendelkezik. A bejelentés akkor szükséges, ha az incidens valószínűsíthetően kockázattal jár a természetes személyek jogaira és szabadságaira nézve. A bejelentésnek főszabály szerint indokolatlan késedelem nélkül, lehetőség szerint 72 órán belül kell megtörténnie.
A GDPR 34. cikke az érintettek tájékoztatásáról szól. Ha az incidens valószínűsíthetően magas kockázattal jár a természetes személyek jogaira és szabadságaira nézve, az érintetteket is tájékoztatni kell.
A GDPR 32. cikke az adatbiztonság követelményét tartalmazza. Ez azért fontos, mert az incidensek megelőzése és kezelése nemcsak jogi, hanem technikai és szervezési kérdés is.
Gyakorlati KKV példa
Egy 20 fős kereskedelmi cég munkatársa rossz e-mail-címre küldött el egy Excel-táblát.
A táblázatban szerepel:
- ügyfelek neve;
- e-mail-címe;
- telefonszáma;
- megrendelési előzménye;
- megjegyzések az ügyfélkapcsolatról.
A munkatárs észrevette a hibát, de nem tudta, kinek kell szólnia.
Megpróbálta visszahívni az e-mailt, de nem sikerült.
Szólt a közvetlen vezetőjének.
A vezető azt mondta: „Várjunk, hátha nem lesz belőle gond.” Ez egy tipikus válasz minden esetben, ha nincs felkészülve a cég az incidensre, nincs hozzá szabályozása és azonnal hívható szakértő partnere.
Két nap múlva az ügyfél panaszt tett.
Ekkor kezdték el vizsgálni, hogy adatvédelmi incidens történt-e.
Sajnos gyakori esetet mutat be a példánk.
Nem azért, mert bárki rossz szándékú lett volna. Hanem azért, mert nem volt előre kialakított incidenskezelési folyamat.
Egy megfelelő GDPR-rendszerben ilyen esetben azonnal elindulna a belső értékelés:
- milyen adat került ki;
- hány érintettet érint;
- ki kapta meg;
- visszaszerezhető-e vagy töröltethető-e;
- milyen kockázat éri az érintetteket;
- kell-e NAIH-bejelentés;
- kell-e érintetti tájékoztatás;
- milyen intézkedésekkel csökkenthető a kockázat.
Ezért fontos, hogy a GDPR-dokumentáció ne csak általános szabályokat tartalmazzon, hanem a cég tényleges működésére szabott incidenskezelési rendet is.
Ellenőrizze, hogy a vállalkozásában van-e működő adatvédelmi incidenskezelési folyamat.
A GDPR24 elkészíti az adott cég tevékenységére szabott GDPR-dokumentációt, majd éves szolgáltatás keretében folyamatosan frissen tartja azt – az incidenskezelési szabályokat is beleértve.
GYIK
Mi az adatvédelmi incidens?
Adatvédelmi incidens a biztonság olyan sérülése, amely a személyes adatok véletlen vagy jogellenes megsemmisítését, elvesztését, megváltoztatását, jogosulatlan közlését vagy az azokhoz való jogosulatlan hozzáférést eredményezi. A fogalmat a GDPR 4. cikk 12. pontja tartalmazza.
Rossz címre küldött e-mail adatvédelmi incidens lehet?
Igen, ha az e-mail személyes adatot tartalmazott, és azt jogosulatlan címzett kapta meg. A konkrét kockázat attól függ, milyen adat szerepelt az e-mailben, hány érintettet érintett, és milyen következményekkel járhat az adat jogosulatlan megismerése.
Elveszett laptop adatvédelmi incidensnek minősülhet?
Igen, ha a laptopon személyes adatok voltak, vagy azokhoz hozzáférés volt lehetséges. A kockázat értékelésénél fontos, hogy volt-e titkosítás, jelszavas védelem, távoli törlési lehetőség, illetve milyen adatok voltak az eszközön.
Mikor kell bejelenteni az adatvédelmi incidenst a NAIH felé?
A GDPR 33. cikke alapján akkor kell bejelenteni az incidenst a felügyeleti hatóságnak, ha az valószínűsíthetően kockázattal jár a természetes személyek jogaira és szabadságaira nézve. A bejelentést indokolatlan késedelem nélkül, lehetőség szerint 72 órán belül kell megtenni.
Minden adatvédelmi incidenst be kell jelenteni?
Nem minden incidenst kell bejelenteni a hatóságnak. Azonban minden incidenst értékelni és dokumentálni kell, mert a vállalkozásnak bizonyítania kell tudnia, hogy megfelelően kezelte az eseményt.
Mikor kell az érintetteket tájékoztatni adatvédelmi incidensről?
A GDPR 34. cikke alapján akkor kell az érintetteket tájékoztatni, ha az adatvédelmi incidens valószínűsíthetően magas kockázattal jár a természetes személyek jogaira és szabadságaira nézve. Ilyen lehet például, ha érzékeny vagy visszaélésre alkalmas adatok kerülnek illetéktelen személyhez.
Mit kell tartalmaznia egy incidenskezelési folyamatnak?
Egy gyakorlati incidenskezelési folyamatnak tartalmaznia kell, hogy kihez kell jelenteni az incidenst, ki végzi az értékelést, milyen adatokat kell rögzíteni, hogyan történik a kockázatértékelés, mikor szükséges NAIH-bejelentés, mikor kell érintetti tájékoztatás, és milyen intézkedésekkel kell csökkenteni a kockázatot.
Miért fontos az incidensnapló?
Az incidensnapló segít dokumentálni, hogy mi történt, mikor történt, kiket érintett, milyen intézkedések történtek, és miért döntött a vállalkozás bejelentés vagy be nem jelentés mellett. Ez az elszámoltathatóság szempontjából különösen fontos.
Kell incidenskezelési szabályzat egy KKV-nak?
A GDPR nem minden esetben ír elő külön „incidenskezelési szabályzat” nevű dokumentumot, de a vállalkozásnak képesnek kell lennie az adatvédelmi incidensek felismerésére, értékelésére, dokumentálására és szükség esetén bejelentésére. Ezért KKV-knál is erősen ajánlott egy egyszerű, érthető belső incidenskezelési rend.
Miért nem elég utólag kezelni az adatvédelmi incidenst?
Azért, mert adatvédelmi incidens esetén rövid határidők és dokumentációs kötelezettségek merülhetnek fel. Ha nincs előre kialakított folyamat, a vállalkozás késlekedhet, hibásan értékelheti a kockázatot, vagy nem tudja bizonyítani, hogy megfelelően járt el.